DMS Compliance und Datensouveränität
Compliance im DMS
Software in Europa entwickelt,
weltweit einsetzbar.
DSGVO und GoBD betreffen fast jedes Unternehmen, für viele kommen NIS2 und der EU AI Act hinzu. Alle vier stellen dabei dieselben drei Fragen: Wo liegen Ihre Daten, wer greift wie lange darauf zu und wie belegen Sie das? Die d.velop documents platform beantwortet sie dort, wo Ihre Dokumente entstehen: mit Aufbewahrungsfristen, Berechtigungen und einem Protokoll jeder Änderung. Und was in Deutschland und der EU standhält, gibt Ihnen auch international eine belastbare Grundlage.
1. Wo Ihre Daten liegen,
entscheiden Sie.
Cloud, hybrid oder im eigenen Rechenzentrum
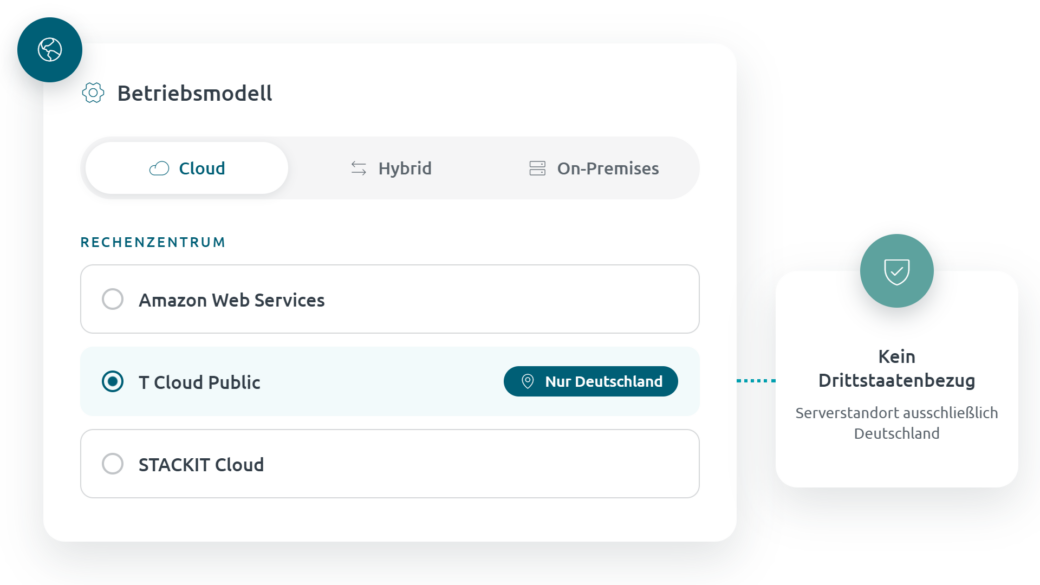
Wählen Sie das Betriebsmodell, das zu Ihrem Schutzbedarf passt: die Cloud mit AWS oder T Cloud Public, On-Premises im eigenen Rechenzentrum oder hybrid. Sollen Ihre Server ausschließlich in Deutschland stehen und keinen Drittstaatenbezug haben, nutzen Sie die T Cloud Public. Alle Modelle ermöglichen den Einsatz in hochregulierten Märkten, ein späterer Wechsel bleibt möglich.
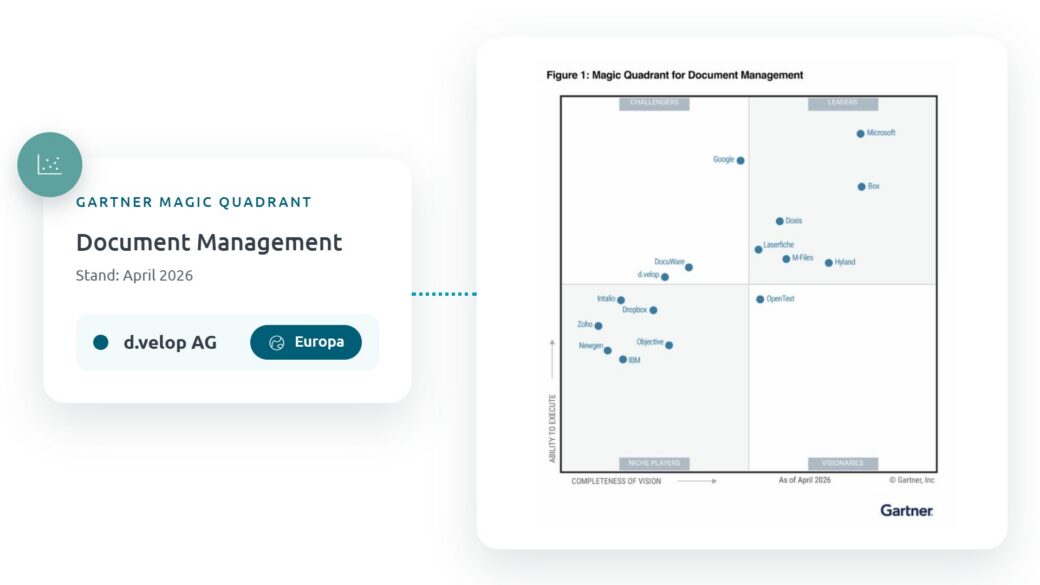
d.velop im Gartner® Magic Quadrant™
Der US Cloud Act verpflichtet Anbieter unter US-Recht, Daten auf Anordnung von US-Behörden herauszugeben, auch aus europäischen Rechenzentren. Für Ihre Datensouveränität zählt deshalb, wem Ihr Softwareanbieter gehört und wo Ihre Software läuft. d.velop ist inhabergeführt und gehört keinem US-Konzern an. Unter den 16 Anbietern im Gartner® Magic Quadrant™ for Document Management 2026 ist d.velop der einzige vollständig in europäischer, familiengeführter Hand. Mit der T Cloud Public läuft Ihre Anwendung ausschließlich in europäischen Rechenzentren.

Der Vorteil ist, dass wir eine zentralisierte und revisionssichere Archivierungsplattform haben und dass wir durch die verschiedenen Schnittstellen auch Möglichkeiten haben, den Usern eine effiziente Ablage zu ermöglichen.

Die Sicherheit unserer Daten und Systeme war ebenfalls ein wichtiger Aspekt, da Cloud-Anbieter häufig umfangreiche Sicherheitsmaßnahmen bieten, die wir intern möglicherweise nicht hätten umsetzen können.

Die Lösung musste natürlich DSGVO-konform sein, aber sie sollte auch einfach in der Bedienung und gut in die Systeme integrierbar sein, um von vornherein mögliche Workarounds auszuschalten, die sich Beschäftigte eben manchmal suchen, wenn etwas nicht optimal funktioniert.

Sicherheit ist bei so großen Kontakten für uns besonders wichtig. Als gesetzlich regulierter Finanzdienstleister bauen wir immer auf einen seriösen und zuverlässigen Geschäftspartner – und das finden wir in d.velop.


2. Wer zugreift und wie lange,
legen Sie fest.
Klare Rechte für jede Rolle
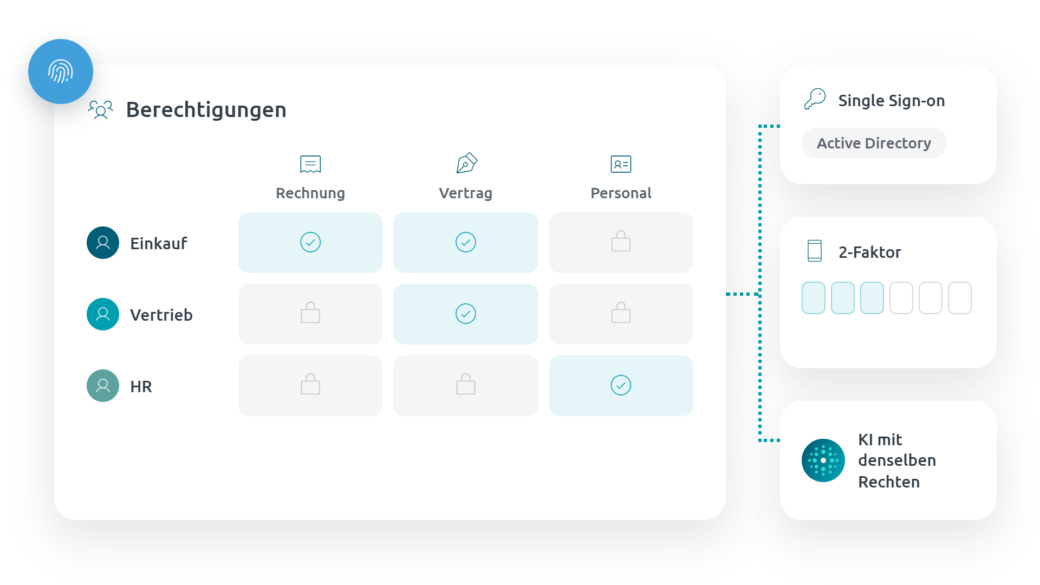
In d.velop documents legen Sie Rechte je Dokument- und Aktenart fest, rollen- und attributbasiert. Eigenschaften wie Abteilung oder Standort grenzen sie weiter ein: Die Personalabteilung sieht nur Personalakten ihres Standorts. Die Anmeldung läuft per Single Sign-on (SSO) über Ihr Active Directory oder einen anderen Identity Provider, abgesichert mit Zwei-Faktor-Authentifizierung. Auch wenn d.velop AI mit Ihren Dokumenten arbeitet, gelten dieselben Berechtigungen.
Fristen im Blick, Daten im Griff
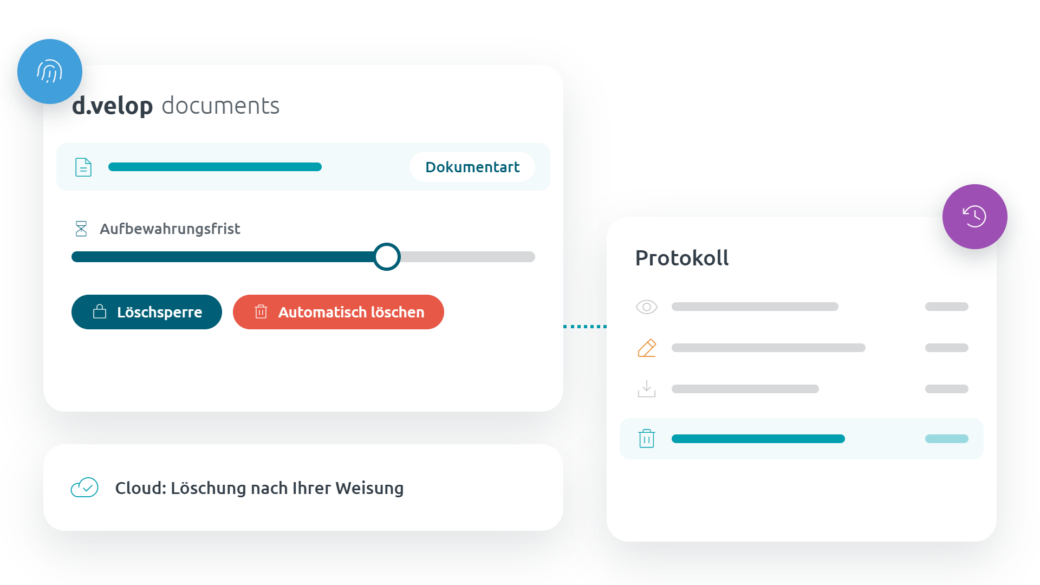
Die DSGVO verlangt, personenbezogene Daten nur so lange zu speichern, wie es für ihren Zweck nötig ist. d.velop documents hinterlegt dafür je Dokument- und Aktenart eine Aufbewahrungsfrist und löscht Unterlagen nach Fristablauf auf Wunsch automatisch. Bis dahin schützt eine Löschsperre die Unterlagen vor vorzeitigem Löschen, und das Aktivitätenprotokoll hält nachvollziehbar fest, was mit ihnen geschieht. Im Cloud-Betrieb löschen wir Ihre Daten nach Ihrer Weisung.

KI stets unter Ihrer Kontrolle
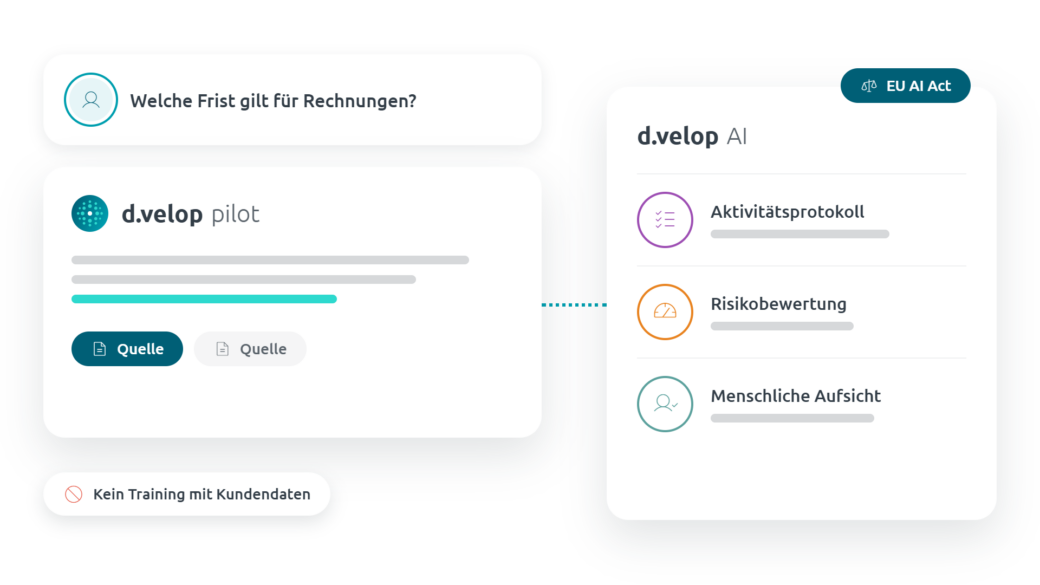
d.velop pilot beantwortet Fragen aus Ihrem Dokumentenbestand und zeigt Ihnen, aus welchen Dokumenten die Antwort stammt. Ihre Daten fließen dabei nicht in das Training von Sprachmodellen. Die KI-Architektur von d.velop AI ist auf die Anforderungen des EU AI Act ausgerichtet: Aktivitätsprotokolle, Risikobewertungen und menschliche Aufsicht sind fest in der d.velop documents platform verankert.


Whitepaper
Compliance mit System: So bauen Sie Ihr eigenes Regelwerk auf
Welche Regeln gelten für Ihr Unternehmen, und wie halten Sie sie im Arbeitsalltag zuverlässig ein? Unser Whitepaper ordnet DSGVO, GoBD und ISO/IEC 27001 ein und zeigt, wo Software Ihr Compliance-Team entlastet.
- Was Compliance umfasst und wie Sie zehn Ziele für Ihr Unternehmen priorisieren
- Welche Gesetze und Normen gelten und in welchen sieben Bereichen besondere Risiken liegen
- Wie ein DMS Sie beim Datenschutz, bei der revisionssicheren Archivierung nach GoBD und bei der Steuerung von Zugriffen unterstützt
- Wie Sie Ihr Compliance-Regelwerk in neun Schritten aufbauen, von der Richtlinie bis zur Sanktion
3. Was im System passiert,
können Sie belegen.
Archivieren Sie GoBD-konform
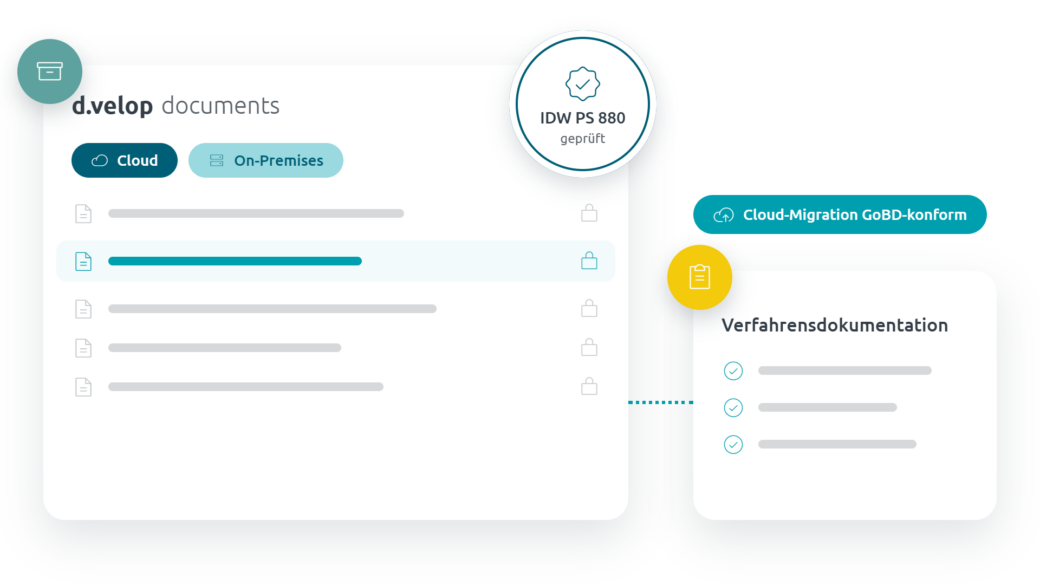
Die BDO hat d.velop documents in Cloud und On-Premises nach IDW PS 880 geprüft. Mit diesem Standard prüfen Wirtschaftsprüfer, ob Software die GoBD erfüllen kann. Auch der Umzug in die Cloud mit d.velop cloud migration ist extern auf GoBD-Konformität geprüft. Für ein revisionssicheres Archiv kommen zwei Dinge dazu: die passende Konfiguration und Ihre Verfahrensdokumentation.

Informationssicherheit mit Brief und Siegel
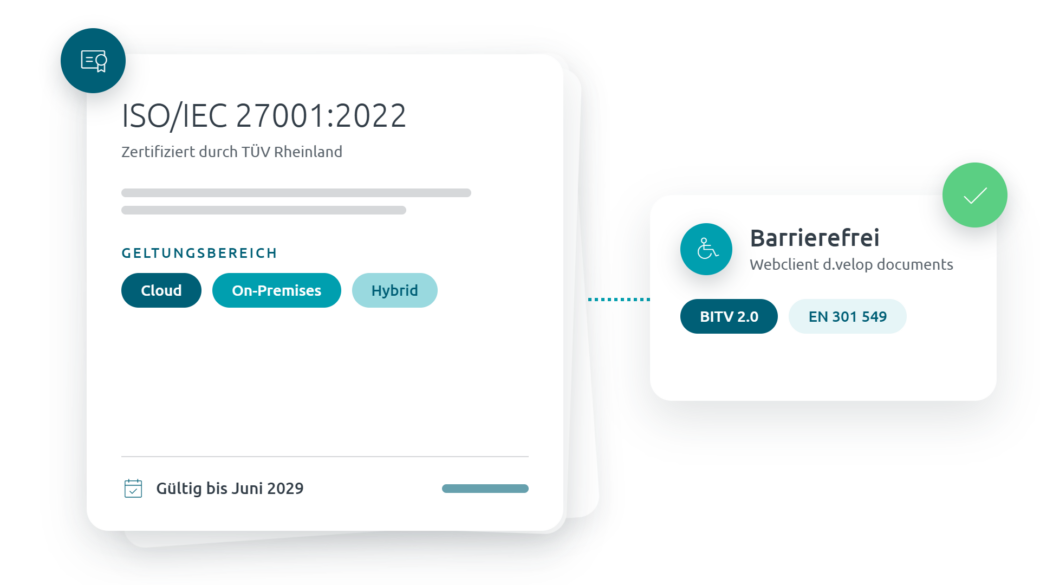
TÜV Rheinland zertifiziert das Managementsystem für Informationssicherheit von d.velop nach ISO/IEC 27001:2022, gültig bis Juni 2029. Der Geltungsbereich umfasst Cloud, On-Premises und Hybrid. Der Webclient von d.velop documents ist zudem als barrierefrei nach BITV 2.0 und EN 301 549 bewertet.

Nachweisbar und rechtsverbindlich
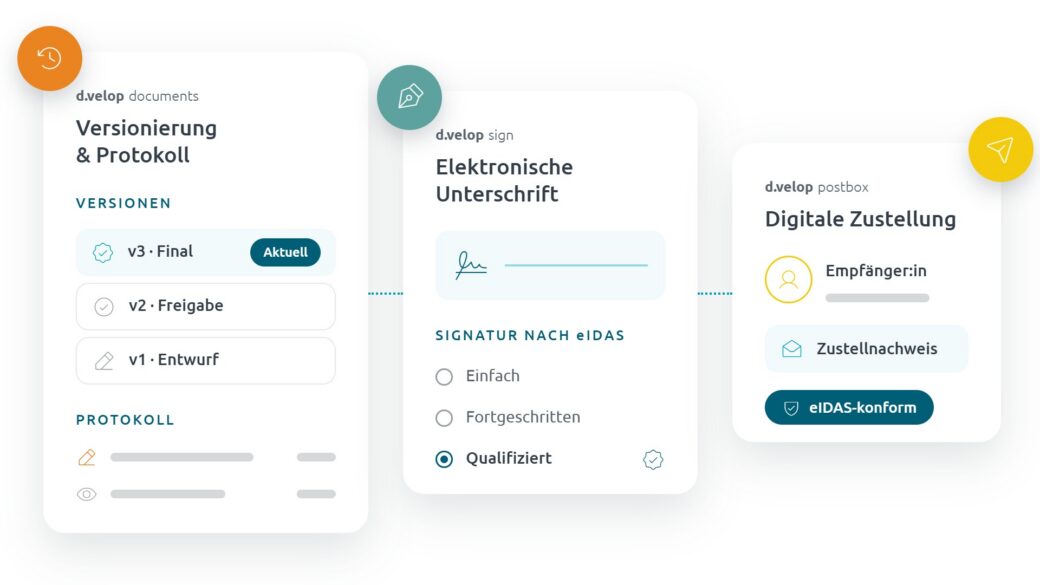
Vom Entwurf bis zur Zustellung bleibt jeder Schritt belegbar. d.velop documents versioniert Dokumente bei jeder Freigabe und protokolliert jede Änderung, d.velop sign sichert z.B. mit der QES nach eIDAS die Rechtssicherheit des Dokuments ab. Den Weg zu Ihren Empfänger:innen übernimmt d.velop postbox, eIDAS-konform und mit Zustellnachweis.
Branchenanforderungen
Was Ihre Branche zusätzlich verlangt.
DSGVO und GoBD gelten fast überall. Dazu kommen die Vorgaben Ihrer Branche, von der eAkte in der Verwaltung bis zu MaRisk und DORA im Finanzwesen. Die d.velop documents platform bildet beides in einem System ab und bindet Ihre Fachverfahren und Kernsysteme an.
Gesundheit & Pflege

Viele Vorgaben, eine gemeinsame Dokumentenbasis
- DSGVO, NIS2, KRITIS-Dachgesetz und HinSchG
- DigiG, SGB-Regularien, ERV und Nachweisgesetz
- Zugriffe, Protokolle und Nachweise an einem Ort
Finanz- & Versicherungswesen

Nachweise für BaFin-regulierte Unternehmen
- DORA, MaRisk, GwG und GoBD
- Rollenkonzept und prüffähiger Audit Trail
- Betriebsmodellwechsel als Teil Ihrer Exit-Strategie nach DORA
Öffentliche Verwaltung

Digitale Aktenführung nach E-Government-Gesetzen
- eAkte nach Aktenplan und EGovG
- Über 150 Schnittstellen zu Fachverfahren
- Ersetzendes Scannen nach TR-RESISCAN
Industrie

Qualitätsnachweise für Audits und Kunden
- Lieferanten-, Maschinen- und QM-Akten revisionssicher
- Eingangsdokumente automatisch der richtigen Akte zuordnen
- d.velop mit TISAX-Assessment auf Level 2
FAQ
Fragen zu Datensouveränität und Compliance bei d.velop
Compliance im DMS bedeutet, dass ein Dokumentenmanagement-System gesetzliche und interne Vorgaben für Dokumente technisch umsetzt und nachweisbar macht. Dazu gehören die Aufbewahrung nach HGB, AO und GoBD, die Löschung personenbezogener Daten nach DSGVO, der Schutz vor unbefugtem Zugriff und lückenlose Protokolle. d.velop documents übernimmt diese Aufgaben im System selbst: Es steuert Fristen je Dokumentart, vergibt Rechte nach Rollen und dokumentiert jede Änderung. So belegen Sie bei einer Prüfung, wo Ihre Dokumente liegen, wer darauf zugreift und was sich wann geändert hat. Die Verantwortung für Ihre Compliance bleibt bei Ihrem Unternehmen, d.velop liefert die Funktionen und Nachweise dafür.
Ja, sofern Betriebsmodell, Datenstandort und Verträge zu Ihren Anforderungen passen. d.velop documents läuft wahlweise in der Cloud bei Amazon Web Services (AWS) oder in der T Cloud Public (Open Telekom Cloud), hybrid oder On-Premises. Die Cloud-Varianten verarbeiten Ihre Daten in Rechenzentren innerhalb der EU, in der Regel in Deutschland. Die Einzelheiten regelt der Auftragsverarbeitungsvertrag. Für Server ausschließlich in Deutschland ohne Drittstaatenbezug steht die T Cloud Public bereit. Die Prüfung nach IDW PS 880 umfasst sowohl die Cloud- als auch die On-Premises-Version von d.velop documents.
Im Kern sind es vier: eine revisionssichere Archivierung nach GoBD, ein Berechtigungskonzept, das Zugriffe nach Rollen begrenzt, Aufbewahrungs- und Löschfristen, die DSGVO und Handelsrecht zusammenbringen, sowie eine Protokollierung, die jede Änderung belegt. Je nach Branche kommen weitere Vorgaben hinzu, etwa MaRisk und DORA im Finanzwesen. d.velop documents ist nach IDW PS 880 geprüft und bringt dafür Aufbewahrungsfristen, Löschsperren, rollen- und attributbasierte Rechte, Versionierung und ein Aktivitätenprotokoll mit. Revisionssicher wird Ihr Archiv mit der passenden Konfiguration und Ihrer Verfahrensdokumentation.
Bei einer Betriebsprüfung hat die Finanzverwaltung nach § 147 Abs. 6 AO Zugriff auf Ihre steuerrelevanten Unterlagen. Ein DMS hält sie vollständig, unverändert und schnell auffindbar bereit. d.velop documents protokolliert sämtliche Änderungen an Datei und Eigenschaften, auch an Aufbewahrungsdauer und Löschsperre. Sie filtern das Protokoll nach Zeitraum und Schlagwörtern und sehen so, wer wann was geändert hat. Bei jeder Freigabe entsteht automatisch eine neue Version, frühere Versionen bleiben einsehbar. Ihre Verfahrensdokumentation beschreibt ergänzend, wie die Prozesse im System ablaufen.
Datensouveränität, oft auch Datenhoheit genannt, bedeutet, dass Ihre Organisation selbst bestimmt, wo ihre Daten gespeichert und verarbeitet werden, wer darauf zugreift und welches Recht gilt. Für Unternehmen in der EU heißt das vor allem: Verarbeitung im europäischen Rechtsraum, klare Zugriffsrechte und die freie Wahl des Betriebsmodells. d.velop, als deutscher DMS-Anbieter in europäischer Familienhand, setzt Datensouveränität mit Cloud, On-Premises und Hybrid um, mit Verarbeitung im deutschen oder europäischen Rechtsraum. Zwischen den Betriebsmodellen ist eine Migration möglich.
d.velop unterstützt Unternehmen bei DSGVO, GoBD, NIS2, DORA und dem EU AI Act mit Funktionen, die direkt im Dokumentenmanagementsystem greifen. Das DMS d.velop documents steuert Aufbewahrungsfristen je Dokumentart, vergibt Zugriffsrechte nach Rollen und Attributen und protokolliert Aktivitäten an Dokumenten und Akten. Die Zertifizierung des Informationssicherheits-Managementsystems nach ISO/IEC 27001:2022 und die Prüfung von d.velop documents nach IDW PS 880 durch die BDO dienen Ihnen als Nachweis gegenüber Prüfer:innen und Aufsicht. Über das Betriebsmodell legen Sie zusätzlich fest, wo Ihre Daten liegen.
Wo d.velop Ihre Daten speichert, hängt vom Betriebsmodell ab. On-Premises bleiben alle Daten in Ihrem Rechenzentrum, im Hybrid-Betrieb bleibt das Dokumenten-Repository bei Ihnen. In der d.velop cloud nutzen die Unterauftragsverarbeiter ausschließlich Rechenzentren innerhalb der EU, in der Regel in Deutschland. Für Server ausschließlich in Deutschland ohne Drittstaatenbezug eignet sich die T Cloud Public. In dieser Betriebsform stehen die KI-gestützte Dokumententrennung und Kategorisierung allerdings nicht zur Verfügung. Daten gehen nur ausnahmsweise in Drittländer, etwa im Supportfall, und nur auf Basis eines Angemessenheitsbeschlusses oder von Standardvertragsklauseln nach Art. 46 DSGVO.
Der US CLOUD Act erlaubt US-Behörden unter bestimmten Voraussetzungen den Zugriff auf Daten, die US-Unternehmen kontrollieren, auch außerhalb der USA. d.velop ist ein inhabergeführtes deutsches Unternehmen ohne US-amerikanische Konzernzugehörigkeit. Unter den 16 Anbietern im Gartner® Magic Quadrant™ for Document Management 2026 steht d.velop als einziges Unternehmen vollständig unter europäischer, familiengeführter Eigentümerschaft. Im Cloud-Betrieb zählt zusätzlich der Infrastrukturanbieter, und Amazon Web Services ist ein US-Unternehmen. Für Daten ohne Drittstaatenbezug eignen sich die T Cloud Public oder der Betrieb On-Premises. Die rechtliche Bewertung Ihres Einzelfalls übernimmt Ihre Rechts- oder Datenschutzabteilung.
Nein, Revisionssicherheit entsteht aus Software, Konfiguration und Betrieb gemeinsam. Dokumente gelten als revisionssicher archiviert, wenn sie vollständig, unveränderbar, auffindbar und nachvollziehbar gespeichert sind und Sie die Aufbewahrungsfristen einhalten. d.velop documents liefert dafür Aufbewahrungsfristen je Dokumentart, Löschsperren, Versionierung, Aktivitätenprotokolle und die automatische PDF/A-Erzeugung für die Langzeitarchivierung. Die BDO hat d.velop documents nach IDW PS 880 geprüft. Mit der passenden Konfiguration und Ihrer Verfahrensdokumentation archivieren Sie GoBD-konform.
In d.velop documents steuern Sie Zugriffsrechte rollen- und attributbasiert. Grundlage ist die Kategorie, also die Dokument- oder Aktenart. Zusätzlich filtern Sie über Eigenschaften wie Abteilung oder Standort, sodass etwa nur die Personalabteilung eines Standorts die Personalakten dieses Standorts sieht. Benutzerkonten pflegen Sie in der integrierten Benutzerverwaltung oder übernehmen sie aus Active Directory (ADFS, LDAP) und weiteren Identity Providern per OpenID Connect. Single Sign-on und Zwei-Faktor-Authentifizierung sind in allen Editionen und Betriebsmodellen enthalten. Diese Rechte gelten auch, wenn KI mit Ihren Dokumenten arbeitet.
Das NIS2-Umsetzungsgesetz gilt in Deutschland seit dem 6. Dezember 2025. Es verpflichtet wichtige und besonders wichtige Einrichtungen unter anderem, die Sicherheit ihrer Lieferkette zu bewerten. d.velop unterstützt diese Bewertung mit belastbaren Nachweisen: die Zertifizierung nach ISO/IEC 27001:2022, die verschlüsselte Ablage von Inhalten und Metadaten, verschlüsselte Backups und in der Cloud die Protokollierung sicherheitsrelevanter Ereignisse mit d.velop audit trail. Rollen- und attributbasierte Berechtigungen und Zwei-Faktor-Authentifizierung schützen den Zugriff auf sensible Dokumente. So nutzen Sie NIS2 als Anlass, Informationssicherheit im Dokumentenmanagement dauerhaft nachweisbar zu machen.
Nein, Ihre Kundendaten fließen nicht in das Training von Sprachmodellen. Für KI-Funktionen auf der d.velop content platform überträgt d.velop Eingaben und Dokumente verschlüsselt an den jeweiligen KI-Anbieter. Alle KI-Partner von d.velop verpflichten sich, diese Daten nicht zum weiteren Training ihrer Modelle zu nutzen. Ihre bestehenden Berechtigungen gelten für jede KI-Aktion, und d.velop pilot nennt zu jeder Antwort die Quellen aus Ihrem Dokumentenbestand. Nach dem Prinzip Human in the Loop bestimmen Sie selbst, wie viel Autonomie Sie an die KI abgeben.
Kontakt aufnehmen
Ihre Fragen zu Sicherheit und Compliance
Sie möchten d.velop im Detail kennenlernen oder brauchen Nachweise für Ihre Anbieterbewertung? Vereinbaren Sie eine persönlichen Termin oder fordern Sie Zertifikate und Prüfberichte direkt an. Die d.velop-Expert:innen melden sich gerne bei Ihnen.